Domain hotels-kärnten.de kaufen?
Wir ziehen mit dem Projekt
hotels-kärnten.de um.
Sind Sie am Kauf der Domain
hotels-kärnten.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain hotels-kärnten.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
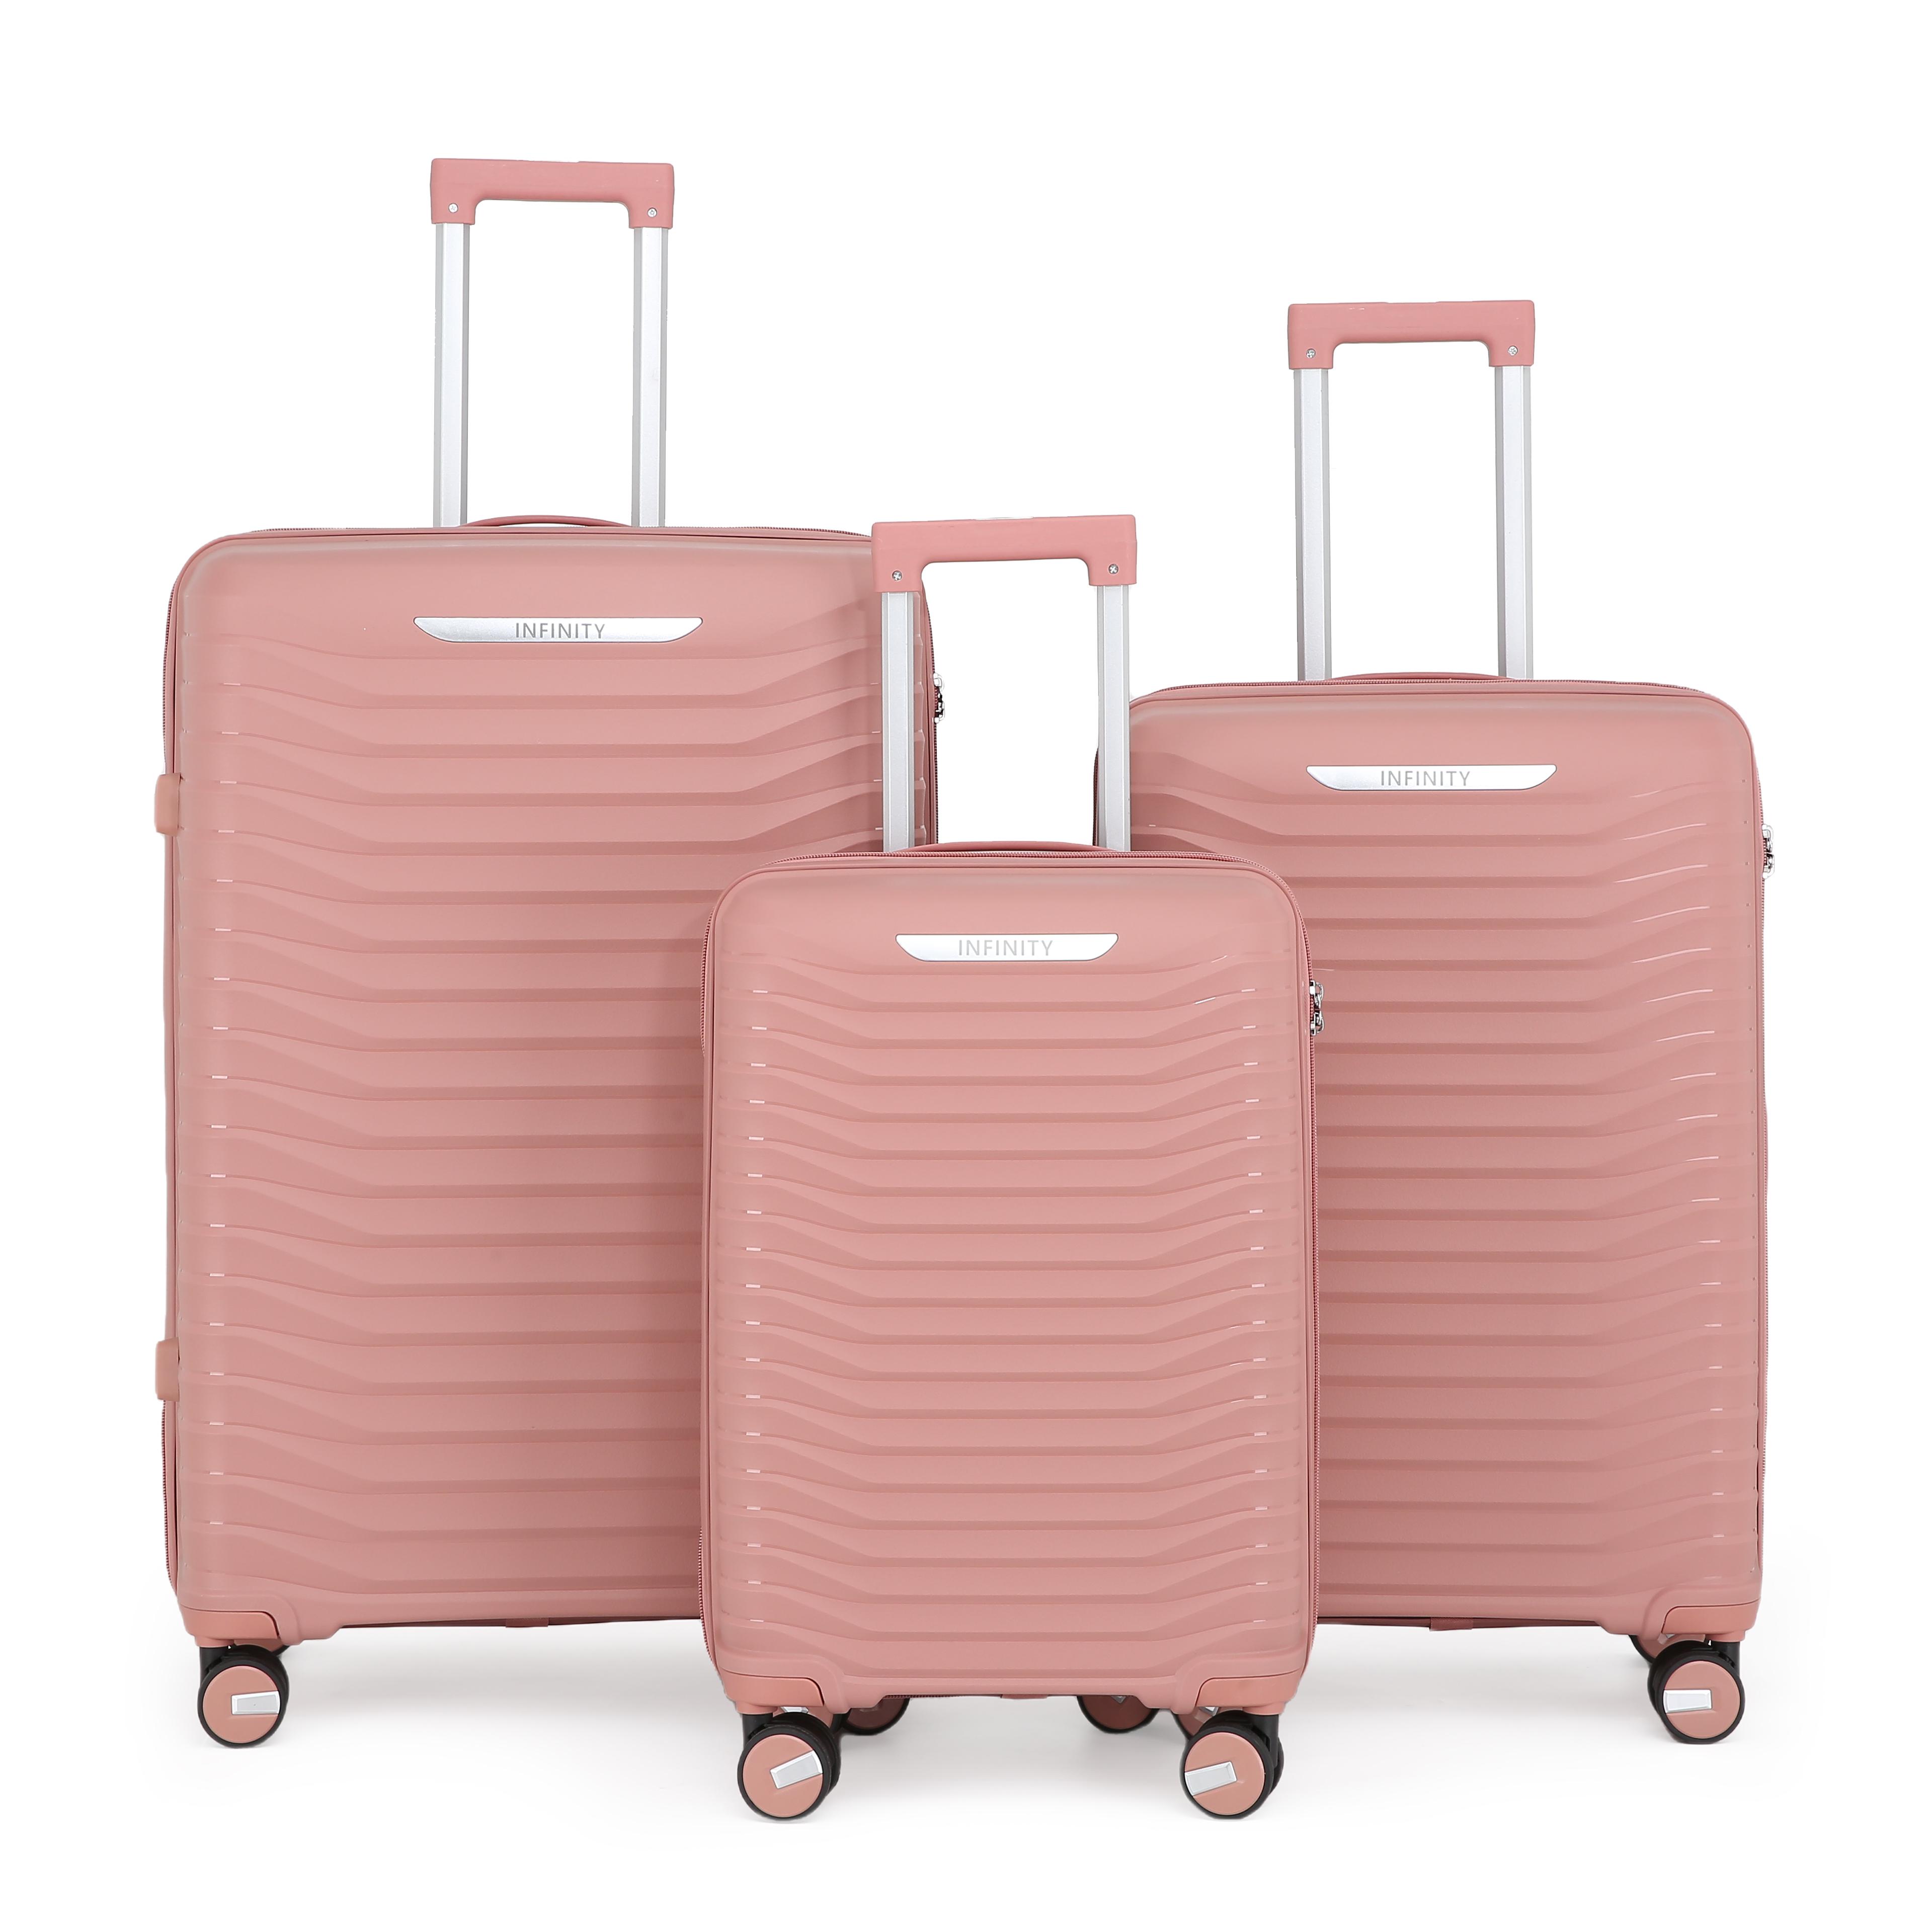
Hartschalen-Klassiker-Kofferset in Rosa mit 8 Rollen, TSA-Gepäckkoffer für Urlaub und ReisenReisen Sie in zeitlosem Stil mit unserem klassischen Hartschalenkofferset, das sowohl auf Zweckmäßigkeit als auch auf Eleganz ausgelegt ist. Dieses aus erstklassigen Materialien gefertigte Set ist auf die Bedürfnisse von Vielreisenden zugeschnitten und kombiniert robuste Eigenschaften mit einem eleganten schwarzen Finish. Eigenschaften: Robuste Polypropylenkonstruktion: Leicht und widerstandsfähig, bietet hervorragenden Schutz für Ihre Sachen. Sicheres TSA-zugelassenes Schloss: Stellt sicher, dass Ihr Gepäck reisekonform ist und Ihre Gegenstände während des Transports sicher sind. 4 leichtgängige Doppelrollen: Bietet mühelose 360°-Mobilität für ein reibungsloses Navigieren durch Flughäfen und überfüllte Bereiche. Ergonomischer Teleskopgriff: Entwickelt für bequemen und festen Halt während der Nutzung. Durchdachtes Innendesign: Enthält Zurrgurte, eine Trennwand mit Reißverschluss und Fächer, um Ihre Gegenstände ordentlich zu organisieren. Größen und Spezifikationen: Kabine: Abmessungen: 36 x 24 x 55 cm Gewicht: 2,50 kg Fassungsvermögen: 41 l Mittel: Abmessungen: 42 x 25,5 x 64,5 cm Gewicht: 3,40 kg Fassungsvermögen: 61 l Groß: Abmessungen: 47 x 30 x 75 cm Gewicht: 4,30 kg Fassungsvermögen: 96 l Dieses klassische Kofferset ist perfekt für jeden Anlass, egal ob Sie auf Geschäftsreise, einen Wochenendausflug oder einen langen Urlaub gehen. Dank seiner robusten Bauweise, der leichten Manövrierbarkeit und dem sicheren Schließsystem können Sie beruhigt und unbeschwert reisen. Hinweis: Dieses Produkt ist ein Set mit 3 Größen (Klein (Kabinenkoffer), Mittel und Groß).183,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Glawogger, Michael: 69 Hotelzimmer69 Hotelzimmer , Sonderausgabe der Anderen Bibliothek , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 201508, Produktform: Leinen, Titel der Reihe: Sonderausgabe der Anderen Bibliothek#7#~Die Andere Bibliothek#363#, Autoren: Glawogger, Michael, Seitenzahl/Blattzahl: 408, Keyword: Episoden; Erzählungen; Gastgewerbe; Geschichten; Hotel; Mann; Neugier; Reise; Roman; Tourismus; Unterhaltung; Zimmermädchen, Fachschema: Österreichische Belletristik / Roman, Erzählung~Reisebericht~Reisebericht - Reisebeschreibung~Reisetagebuch, Fachkategorie: Belletristik: Themen, Stoffe, Motive~Belletristik: Erzählungen, Kurzgeschichten, Short Stories~Reiseberichte, Reiseliteratur, Region: Österreich, Zeitraum: erste Hälfte 21. Jahrhundert (2000 bis 2050 n. Chr.), Interesse Alter: Feiertage, besondere Feste und saisonale Ereignisse, Thema: Leichtlesen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: AB Die Andere Bibliothek, Verlag: AB Die Andere Bibliothek, Verlag: AB - Die Andere Bibliothek, Länge: 218, Breite: 128, Höhe: 30, Gewicht: 597, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Über TourismusÜber Tourismus , Seit Jahrzehnten erfährt der Tourismus eine kontinuierliche Intensivierung und ist zu einem integralen Bestandteil unseres westlichen Lebensstils geworden. Über Tourismus beschäftigt sich mit den Auswirkungen unserer Urlaubswünsche auf die gebaute Umwelt, das soziale Gefüge und den Klimawandel. Wann wird Tourismus eigentlich zum Übertourismus? Anschauliche Illustrationen, Beispiele und reiches Datenmaterial verdeutlichen u. a. das Zusammenspiel von Tourismus und Wirtschaftswachstum, steigenden CO2-Emissionen oder der Verdrängung der lokalen Bevölkerung durch ausufernde Wohn- und Lebenshaltungskosten. Vor allem aber sucht das Buch nach Transformationspotenzial. Zahlreiche internationale Beispiele machen Lust auf eine andere Art des Urlaubens. Acht reich illustrierte Kapitel befassen sich mit zentralen Aspekten des Tourismus im 21. Jahrhundert: Mobilität; die Destinationen Stadt und Land; das Verhältnis zur Landwirtschaft; die Privatisierung von Naturschönheit; Fragen der Tourismusplanung; die Veränderung der Beherbergungsstruktur und schliesslich die Auswirkungen des Klimawandels auf den Tourismus. Diese Themen werden in Essays internationaler Autorinnen und Autoren vertieft. Fragen, wie in Zeiten von Klimakrise, Kriegen, Pandemie, Fachkräftemangel und einer anhaltenden Energiekrise Tourismus neu gedacht und in andere, verträglichere Bahnen gelenkt werden kann und welche Rolle dabei Raumplanung und Architektur spielen, ziehen sich als roter Faden durch das Buch. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20240326, Produktform: Kartoniert, Redaktion: Fitz, Angelika~Mayer, Karoline~Ritter, Katharina~Architekturzentrum Wien Az W, Seitenzahl/Blattzahl: 400, Abbildungen: 230 farbige und 31 s/w-Abbildungen, Keyword: Angelika Fitz; Architektur; Architekturzentrum Wien; Az W; Beherbergungsindustrie; Gebaute Umwelt; Karoline Mayer; Katharina Ritter; Landschaftsgestaltung; Landschaftsplanung; Overtoursim; Privatisierung von Natur; Raumplanung; Steigende Lebenshaltungskosten; Steigende Wohnkosten; Tourismus; Tourismus und Wirtschaftswachstum; Tourismus-Infrastruktur; Tourismusindustrie; Tourissmus und Klimawandel; Transformationspotenzial; Verdrängung der lokalen Bevölkerung; Übertoursimus, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Stadtplanung, Fachkategorie: Architekturtheorie~Gesellschaft und Kultur, allgemein~Reisen und Urlaub, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 164, Höhe: 27, Gewicht: 834, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie finde ich gute Hotels und andere Unterkünfte für meinen Urlaub in Dubai?
Um gute Hotels und andere Unterkünfte in Dubai zu finden, empfehle ich dir, verschiedene Online-Buchungsplattformen wie Booking.com, Expedia oder Airbnb zu nutzen. Dort kannst du nach deinen Präferenzen filtern, wie zum Beispiel Standort, Preis, Bewertungen und Ausstattung. Es ist auch hilfreich, Reiseblogs und Bewertungsseiten zu konsultieren, um Erfahrungen und Empfehlungen anderer Reisender zu lesen. **
-
Wie viel kostet eine Übernachtung in einem durchschnittlichen Hotelzimmer?
Der Preis für eine Übernachtung in einem durchschnittlichen Hotelzimmer kann je nach Standort und Ausstattung variieren. In der Regel liegen die Kosten zwischen 50 und 200 Euro pro Nacht. Luxuriösere Hotels können jedoch auch Preise von über 500 Euro pro Nacht haben. **


Wo findet man budgetfreundliche Unterkünfte für einen erschwinglichen Urlaub? Welche Tipps habt ihr für günstige Unterkünfte auf Reisen?
Budgetfreundliche Unterkünfte findet man oft in Hostels, Airbnb oder auf Buchungsplattformen wie Booking.com. Um günstige Unterkünfte zu finden, lohnt es sich, außerhalb der touristischen Zentren zu suchen, Frühbucherrabatte zu nutzen und nach Last-Minute-Angeboten Ausschau zu halten. Zudem kann man auch in Gästehäusern, Pensionen oder bei lokalen Anbietern nach preiswerten Übernachtungsmöglichkeiten suchen. **
Wo findet man preiswerte Unterkünfte für eine Übernachtung?
Preiswerte Unterkünfte für eine Übernachtung findet man oft in Hostels, Motels oder Budget-Hotels. Auch Airbnb oder Couchsurfing können günstige Übernachtungsmöglichkeiten bieten. Last-Minute-Angebote und Buchungsportale können ebenfalls helfen, preiswerte Unterkünfte zu finden. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
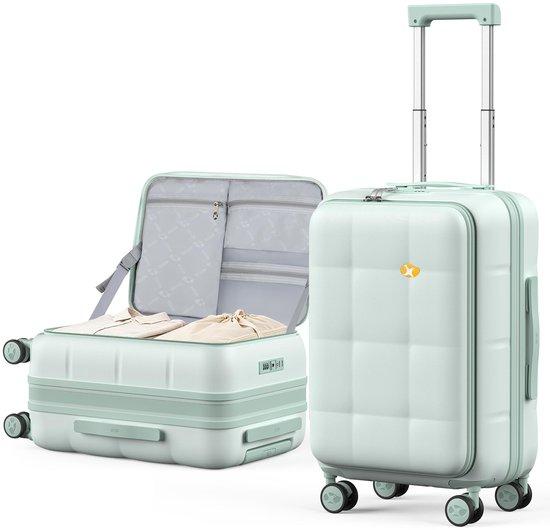
Leichter, ausfahrbarer Handgepäckkoffer, 20 Zoll, Grün, modernes Design, ideal für Reisen und UrlaubDieser moderne Koffer wurde für den abenteuerlustigen Reisenden entwickelt, der keine Kompromisse bei Funktionalität und Stil eingehen möchte. Das durchdachte Design ermöglicht es, den Koffer zu erweitern, sodass Sie immer ausreichend Platz für all Ihre Utensilien haben, egal ob Sie einen Wochenendtrip oder einen längeren Urlaub planen. Hergestellt aus hochwertigen, langlebigen Materialien, bietet dieser Koffer Schutz für all Ihre persönlichen Gegenstände. Mit seinem geräumigen Innenraum und den durchdachten Fächern ist es einfach, Ihre Kleidung, Schuhe und Accessoires ordentlich zu verstauen. Die robusten Griffe und die leichtgängigen Rollen sorgen für ein komfortables und unbeschwertes Reiseerlebnis, egal wohin es geht.339,97 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hartschalen-Klassiker-Kofferset in Rosa mit 8 Rollen, TSA-Gepäckkoffer für Urlaub und ReisenReisen Sie in zeitlosem Stil mit unserem klassischen Hartschalenkofferset, das sowohl auf Zweckmäßigkeit als auch auf Eleganz ausgelegt ist. Dieses aus erstklassigen Materialien gefertigte Set ist auf die Bedürfnisse von Vielreisenden zugeschnitten und kombiniert robuste Eigenschaften mit einem eleganten schwarzen Finish. Eigenschaften: Robuste Polypropylenkonstruktion: Leicht und widerstandsfähig, bietet hervorragenden Schutz für Ihre Sachen. Sicheres TSA-zugelassenes Schloss: Stellt sicher, dass Ihr Gepäck reisekonform ist und Ihre Gegenstände während des Transports sicher sind. 4 leichtgängige Doppelrollen: Bietet mühelose 360°-Mobilität für ein reibungsloses Navigieren durch Flughäfen und überfüllte Bereiche. Ergonomischer Teleskopgriff: Entwickelt für bequemen und festen Halt während der Nutzung. Durchdachtes Innendesign: Enthält Zurrgurte, eine Trennwand mit Reißverschluss und Fächer, um Ihre Gegenstände ordentlich zu organisieren. Größen und Spezifikationen: Kabine: Abmessungen: 36 x 24 x 55 cm Gewicht: 2,50 kg Fassungsvermögen: 41 l Mittel: Abmessungen: 42 x 25,5 x 64,5 cm Gewicht: 3,40 kg Fassungsvermögen: 61 l Groß: Abmessungen: 47 x 30 x 75 cm Gewicht: 4,30 kg Fassungsvermögen: 96 l Dieses klassische Kofferset ist perfekt für jeden Anlass, egal ob Sie auf Geschäftsreise, einen Wochenendausflug oder einen langen Urlaub gehen. Dank seiner robusten Bauweise, der leichten Manövrierbarkeit und dem sicheren Schließsystem können Sie beruhigt und unbeschwert reisen. Hinweis: Dieses Produkt ist ein Set mit 3 Größen (Klein (Kabinenkoffer), Mittel und Groß).183,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Glawogger, Michael: 69 Hotelzimmer69 Hotelzimmer , Sonderausgabe der Anderen Bibliothek , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 201508, Produktform: Leinen, Titel der Reihe: Sonderausgabe der Anderen Bibliothek#7#~Die Andere Bibliothek#363#, Autoren: Glawogger, Michael, Seitenzahl/Blattzahl: 408, Keyword: Episoden; Erzählungen; Gastgewerbe; Geschichten; Hotel; Mann; Neugier; Reise; Roman; Tourismus; Unterhaltung; Zimmermädchen, Fachschema: Österreichische Belletristik / Roman, Erzählung~Reisebericht~Reisebericht - Reisebeschreibung~Reisetagebuch, Fachkategorie: Belletristik: Themen, Stoffe, Motive~Belletristik: Erzählungen, Kurzgeschichten, Short Stories~Reiseberichte, Reiseliteratur, Region: Österreich, Zeitraum: erste Hälfte 21. Jahrhundert (2000 bis 2050 n. Chr.), Interesse Alter: Feiertage, besondere Feste und saisonale Ereignisse, Thema: Leichtlesen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: AB Die Andere Bibliothek, Verlag: AB Die Andere Bibliothek, Verlag: AB - Die Andere Bibliothek, Länge: 218, Breite: 128, Höhe: 30, Gewicht: 597, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Über TourismusÜber Tourismus , Seit Jahrzehnten erfährt der Tourismus eine kontinuierliche Intensivierung und ist zu einem integralen Bestandteil unseres westlichen Lebensstils geworden. Über Tourismus beschäftigt sich mit den Auswirkungen unserer Urlaubswünsche auf die gebaute Umwelt, das soziale Gefüge und den Klimawandel. Wann wird Tourismus eigentlich zum Übertourismus? Anschauliche Illustrationen, Beispiele und reiches Datenmaterial verdeutlichen u. a. das Zusammenspiel von Tourismus und Wirtschaftswachstum, steigenden CO2-Emissionen oder der Verdrängung der lokalen Bevölkerung durch ausufernde Wohn- und Lebenshaltungskosten. Vor allem aber sucht das Buch nach Transformationspotenzial. Zahlreiche internationale Beispiele machen Lust auf eine andere Art des Urlaubens. Acht reich illustrierte Kapitel befassen sich mit zentralen Aspekten des Tourismus im 21. Jahrhundert: Mobilität; die Destinationen Stadt und Land; das Verhältnis zur Landwirtschaft; die Privatisierung von Naturschönheit; Fragen der Tourismusplanung; die Veränderung der Beherbergungsstruktur und schliesslich die Auswirkungen des Klimawandels auf den Tourismus. Diese Themen werden in Essays internationaler Autorinnen und Autoren vertieft. Fragen, wie in Zeiten von Klimakrise, Kriegen, Pandemie, Fachkräftemangel und einer anhaltenden Energiekrise Tourismus neu gedacht und in andere, verträglichere Bahnen gelenkt werden kann und welche Rolle dabei Raumplanung und Architektur spielen, ziehen sich als roter Faden durch das Buch. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20240326, Produktform: Kartoniert, Redaktion: Fitz, Angelika~Mayer, Karoline~Ritter, Katharina~Architekturzentrum Wien Az W, Seitenzahl/Blattzahl: 400, Abbildungen: 230 farbige und 31 s/w-Abbildungen, Keyword: Angelika Fitz; Architektur; Architekturzentrum Wien; Az W; Beherbergungsindustrie; Gebaute Umwelt; Karoline Mayer; Katharina Ritter; Landschaftsgestaltung; Landschaftsplanung; Overtoursim; Privatisierung von Natur; Raumplanung; Steigende Lebenshaltungskosten; Steigende Wohnkosten; Tourismus; Tourismus und Wirtschaftswachstum; Tourismus-Infrastruktur; Tourismusindustrie; Tourissmus und Klimawandel; Transformationspotenzial; Verdrängung der lokalen Bevölkerung; Übertoursimus, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Stadtplanung, Fachkategorie: Architekturtheorie~Gesellschaft und Kultur, allgemein~Reisen und Urlaub, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 164, Höhe: 27, Gewicht: 834, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie finde ich gute Hotels und andere Unterkünfte für meinen Urlaub in Dubai?
Um gute Hotels und andere Unterkünfte in Dubai zu finden, empfehle ich dir, verschiedene Online-Buchungsplattformen wie Booking.com, Expedia oder Airbnb zu nutzen. Dort kannst du nach deinen Präferenzen filtern, wie zum Beispiel Standort, Preis, Bewertungen und Ausstattung. Es ist auch hilfreich, Reiseblogs und Bewertungsseiten zu konsultieren, um Erfahrungen und Empfehlungen anderer Reisender zu lesen. **
-
Wie viel kostet eine Übernachtung in einem durchschnittlichen Hotelzimmer?
Der Preis für eine Übernachtung in einem durchschnittlichen Hotelzimmer kann je nach Standort und Ausstattung variieren. In der Regel liegen die Kosten zwischen 50 und 200 Euro pro Nacht. Luxuriösere Hotels können jedoch auch Preise von über 500 Euro pro Nacht haben. **
-
Wo findet man budgetfreundliche Unterkünfte für einen erschwinglichen Urlaub? Welche Tipps habt ihr für günstige Unterkünfte auf Reisen?
Budgetfreundliche Unterkünfte findet man oft in Hostels, Airbnb oder auf Buchungsplattformen wie Booking.com. Um günstige Unterkünfte zu finden, lohnt es sich, außerhalb der touristischen Zentren zu suchen, Frühbucherrabatte zu nutzen und nach Last-Minute-Angeboten Ausschau zu halten. Zudem kann man auch in Gästehäusern, Pensionen oder bei lokalen Anbietern nach preiswerten Übernachtungsmöglichkeiten suchen. **
-
Wo findet man preiswerte Unterkünfte für eine Übernachtung?
Preiswerte Unterkünfte für eine Übernachtung findet man oft in Hostels, Motels oder Budget-Hotels. Auch Airbnb oder Couchsurfing können günstige Übernachtungsmöglichkeiten bieten. Last-Minute-Angebote und Buchungsportale können ebenfalls helfen, preiswerte Unterkünfte zu finden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.